最初の実装者がHAIP対応のOpenID4VPおよびOpenID4VCIの認定を取得
OpenID Foundationは、High Assurance Interoperability Profile(HAIP)と組み合わせたOpenID for Verifiable Presentations(OpenID4VP)およびOpenID for Verifiable Credential Issuance(OpenID4VCI)の実装について、最初に自己認定を行った14の組織を発表できることを嬉しく思います。
最初に自己認定を行ったこれらの組織は、有利な立場にあります。その実装はOpenID Foundationの適合性テストに合格しており、結果はパートナー、顧客、規制当局が確認できる公開記録として掲載されています。
OpenID Foundationは、最初にテストに合格して記録に名を連ねたこれらの組織を祝福するとともに、他の実装者にも後に続くよう呼びかけます。
HAIPと組み合わせたOpenID4VPおよびOpenID4VCIの適合性テストは、8月に完了し、自己認定の受付が開始されました。これは、デジタルアイデンティティにとって大きな節目となるものです。
これらのテストが存在する以前
実装者は、互いの実装同士でテストするしかありませんでした。2つのシステムの接続に失敗しても、どちらに問題があるのかを見極めるのは困難でした。適合性テストは、仕様そのものに照らして実装をチェックします。実装が何をすべきかだけでなく、何を拒否すべきかもテストします。セキュリティや相互運用性の問題は、多くの場合そこに潜んでいるからです。
今では、政府、規制当局、リライング・パーティ、顧客は、自ら評価を行うことなく、どの組織の実装が認定を取得しているかを確認できます。認定を取得した組織にとっては、準備が整っていることをパートナーに示すシグナルとなります。エコシステムにとっては、各地域の適合性プログラムのための共通の基準となります。
最初に認定を取得した実装
最初に認定を取得した実装は以下のとおりです。また、OpenID4VPについてはこちら、OpenID4VCIについてはこちらでも確認できます。
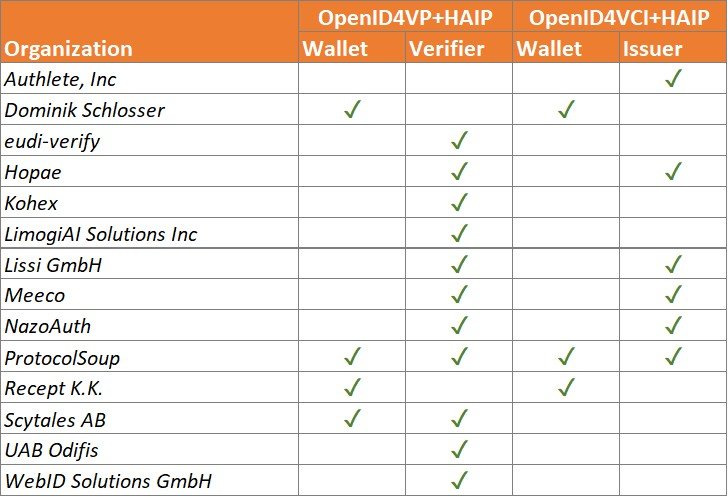
OpenID Foundation事務局長のGail Hodgesは次のように述べました。「欧州、英国、スイス、インド、カリフォルニア州などの政府やプラットフォームは、自らのデジタルアイデンティティプログラムにOpenID4VPとOpenID4VCIを選定しています。これらのプログラムが展開段階へと移行するにつれ、政府、ウォレット提供者、リライング・パーティのいずれもが知る必要があります。この実装は信頼できるのか。正しい標準に従って構築されているのか。相手方とのデバッグにリソースを浪費することにならないか。自己認定は、こうした問いに答える助けとなります。最初に認定を取得した組織は、パートナーにその保証を与えたのです。」
OpenID Foundationの標準化スペシャリスト兼テクニカルディレクターであるJoseph Heenanは次のように述べました。「最初に自己認定を行った組織の皆さん、おめでとうございます。彼らはやるべきことをやり遂げ、その結果を公開記録に残しました。それこそが、政府やリライング・パーティが求めているものです。認定済みの実装こそが、エコシステムがプロトコルに本来備わっているセキュリティ、相互運用性、プライバシーの利点を実現し、迅速にスケールするための手段です。HAIPと組み合わせたOpenID4VPおよびOpenID4VCIのすべての実装者に、彼らに続くことをお勧めします。」
彼らに続きましょう
テストは、OpenID Foundationのサーバー上でも、実装者自身のインフラ上でも無償で実行できます。テストに合格した実装者は、少額の手数料を支払って結果を公開用に提出し、「OpenID Certified」ロゴを使用することができます。
実装者は、こちらで自らの実装を認定する方法を確認できます。支援が必要な場合は、certification@oidf.orgまでお問い合わせください。
オーストラリアにおける年齢保証の取り組み経験
千里の道も一歩から(時に暗闇の中で!)
著者:Thomas Ludot(ほか)、ID Partners シニアコンサルタント
千里の道も一歩から
――老子『道徳経』
分かっています。当たり前のことです。
私たちは、行かなければならないと分かっていても、旅の全行程が描けるまで最初の一歩を踏み出さずに待ってしまうことがよくあります。
すべてが完璧に整ってから、ようやく動き出したいのです。
ソーシャルメディアが登場してから、すでに20年以上が経ちました。存在という物理的な壁を取り払い、人と人とのつながりを築くという「ハイパーコネクテッド」な素晴らしい約束があった一方で、より明暗の入り混じった現実が浮かび上がってきました。今や企業のネットワークが何十億人ものフィードを管理しており、それらは絶え間なくドーパミンを刺激するよう設計されています。分別のある大人にとってさえ付き合い方が難しいものですが、最も懸念されるのは、私たちにとって最も若く大切な人々への影響です。ここオーストラリアでは、彼らは今や「16歳未満」という枠に「くくられて」います。
OpenID FoundationのAustralian Digital Trustコミュニティグループ(ADT CG)における私たちのミッションは、トラストエコシステムについての対話を促し、各種の取り組み、フレームワーク、標準に対する認識を高めることです。そこには、標準に基づくデジタルトラストサービスを推進したいという強い思いがあります。一言で言えば、私たちはデジタルトラストの力を信じており、より「フェアトレード」なエコシステムの実現に向けて全力を尽くしています。
オーストラリアの最初の一歩
2025年12月10日に施行された「ソーシャルメディアの最低年齢制限」、すなわち16歳未満に対する制限は、控えめに言っても活発な議論を呼ぶテーマとなってきました。それも当然です。この制限には、技術、法律、倫理、プライバシー、普及という、デジタルトラストの中核をなす要素がすべて含まれているからです。
ここで老子に立ち返りましょう。これは長い旅の最初の一歩なのです。
この措置をめぐっては意見の対立や動揺があるものの、喧騒の陰で一つのことがはっきりと見えてきています。それは、ブレーキを踏むべき時が来ていたということです。
最も弱い立場にある層、すなわち「無料なら、あなた自身が商品である」というシステムを理解しようとしている人々を守るために、何らかの手を打つ必要がありました。
16歳未満による主要なソーシャルメディアプラットフォームの利用を法律で制限することで、オーストラリアは世界に向けて、これらのプラットフォームが若者にとって現実のリスクをはらんでいるというメッセージを発しました。誰もがそれを知っていました。ただ、行動すべき時が来たというだけのことです。
それからわずか数か月で、他の国々も動き始めています。英国、フランス、スペイン、そして欧州以外でもカナダやニュージーランドが後に続いています。プラットフォームやデバイスメーカー自身でさえ、対応を調整し始めています。
スーパーのレジ袋を思い起こさせる話です。何十年もの間、スーパーはレジ袋を無料で配っていました。やがてその影響は否定できないものとなり、突如として、まさに同じ事業者たちが環境への責任を率先して掲げるようになりました。
この断固とした姿勢は、ソーシャルメディアが実際にもたらす影響、すなわち「不安、不眠、うつ、ネットいじめ、エコーチェンバー、アルゴリズムによる露出...」について、さまざまなレベルで認識を高める対話を生み出しました。
- 子どもと親の間
- 子ども同士の間
- プラットフォーム事業者と規制当局の間
- 研究者と一般市民の間
- 技術提供者とプラットフォームの間
これは前向きな変化です。プラットフォームが「レッドカーペット」待遇を享受し、規制のないアルゴリズム主導の環境への無制限のアクセスを提供してきた、20年来の現状を打ち破るものだからです。オーストラリアはリセットを迫りました。オーストラリアは世界の認識を高めたのです。
オーストラリアの生焼けのケーキ
しかし、物語にはもう一つの側面があります。オーブンを開けたら、ケーキがおしゃれなレシピ本の写真とまるで違って見えたときのあの気持ち。落胆。素晴らしいものへの期待は消え去り、原因究明が始まります。
Online Safety Amendment (Social Media Minimum Age) Act 2024(2024年オンライン安全改正(ソーシャルメディア最低年齢)法)は、子どもを直接禁止するものではありません。プラットフォームに義務を課すものです。そして重要なのは、その執行が意図的に技術中立とされている点です。プラットフォームは、16歳未満の者がアカウントを持つことを防ぐために「合理的な措置」を講じなければなりません。これは現実的に聞こえます。しかし実際には、曖昧さを生んでいます。子どもたちが一夜にしてアカウントを削除するわけではないことは分かっています。では、これは実際にどのように機能するのでしょうか。
規制当局はプライバシー保護のため、プラットフォームが政府発行の身分証明書のみに依拠することを明示的に禁止しました。その結果、プラットフォームは、デバイスレベルの資格情報、匿名の暗号学的な年齢トークン、分散型アイデンティティのアプローチといったプライバシー保護型のソリューションに投資したり、それを奨励したりする代わりに、摩擦の少ない年齢推定(AIによる顔スキャンなど)や自社内での年齢推論(行動パターンやアカウント履歴)へと、コンプライアンス対応を大きく偏らせました。プラットフォームは、法的な責務を果たし罰金を回避するために実装を急ぎ、必要最低限のことしか行ってきませんでした。
当然のことながら、統計的な推定への依存は期待を大きく下回っています。若者たちは、自撮りスキャンの角度を操作する、デバイスの設定を変更する、共有デバイス上で行動シグナルを混在させるといった基本的な回避策や、想像しうるあらゆる独創的な抜け道によって、こうした緩やかな障壁をすぐに突破してしまいます(しかも、彼らはますます上達しています!)。
このギャップは、法的なパラドックスを引き起こします。
- 規制当局は、監査証跡、警告通知、利用停止されたアカウントの単純な件数によってコンプライアンスを測定します。
- プラットフォームは、突破不可能な障壁を築くことよりも、摩擦の少ないコンプライアンス上のチェック項目を満たすことを優先して最適化します。
その結果、生焼けの技術への依存が生じ、執行は弱いものとなり、政策の中核的な目的を達成できずにいます。統計的な推定は若者の執拗な回避行動に耐えきれないことが避けられないため、規制当局はいずれ、より厳格なコンプライアンス基準の導入を迫られるでしょう。この段階的な規制強化により、市場は自社内の緩やかな行動シグナルから離れ、義務的で、より高い保証レベルを持つ暗号学的ソリューションへと向かうことになるでしょう。
柔軟で技術中立的なガイドラインから、義務的で強固な本人確認への移行は、意志の固い若いユーザーを規制対象のプラットフォームから完全に締め出し、eSafetyコミッショナーの管轄が及ばない、より暗く監視されないオンライン環境へと追いやるリスクをはらんでいます。
オーストラリアの次の一手(そして他国への教訓?)
旅は公式に始まりましたが、困難な局面はここからです。最初のコンプライアンスの波を越えて前進するには、オンラインのアイデンティティ、規制、教育への取り組み方を根本的に転換する必要があります。
今後の主要な戦略的方向性:
プライバシー保護型の年齢保証技術への投資
場当たり的で表面的な対処から脱却し、標準に基づくアーキテクチャに注力すべきです。優先すべきは、ユーザーの信頼を損なうような急ごしらえのコンプライアンス対策ではなく、スケーラブルでプライバシーを最優先する技術を支援することです。
アイデンティティをもっと早い段階から考える
デジタルサービス全体で年齢証明の必要性が広がるにつれ、アイデンティティの詳細をすべて明かすことなく、幼い頃から持つことのできる、信頼できる最小限のデジタル資格情報が必要になります。目指すべきは、選択的開示を可能にし、ユーザーが余計な個人データを渡すことなく、ある年齢基準を満たしていることを証明できる仕組みを確立することです。
規制の枠を大きく超えた関与
保護者、教育者、そして若者自身が、この移行の中心に据えられなければなりません。保護者や教師が自信を持って子どもたちをこうした変化へと導けるよう、包括的な市民教育キャンペーンが必要です。ソーシャルメディアの制限が法律に明記された今、デジタルアイデンティティ、オンラインプライバシー、ソーシャルメディアのリスクといったテーマは、学校の技術教育カリキュラムに含めるべきです。
罰則から共同設計への転換
「自分たちで何とかせよ、さもなくば巨額の罰金を科す」という硬直的な姿勢から、規制当局、プラットフォーム、技術提供者、さらには教育や技術を所管する省庁の間での真の共同設計へと移行すべきです。現在の仕組みを出し抜くために使われている創造性と工夫を活かし、子どもたちがリスクを理解しているからこそ使いたいと思える仕組みを実現するのです。
規制上の期待の引き上げへの備え
保証レベルの低い年齢推定に大きく依存することは、規制当局からの監視の強化を必然的に招くでしょう。回避策が蔓延するにつれ、政策上の期待は、より保証レベルの高い代替手段へと移っていきます。コンプライアンス義務を負う組織は、より厳格な規制基準が施行される前に、堅牢でプライバシーを保護するソリューションを積極的に評価・検証すべきです。
結論
旅は始まったばかりで、この先には何千もの歩みが待っています。かつての喫煙規制と同様に、システム全体の変化はまず認識から始まり、やがて世界的な勢いへと発展していくでしょう。オーストラリアは、国内の認識を高め、国内外で激しい議論を巻き起こし、世界の主要なプラットフォームに行動を迫ることに成功しました。
しかし政府は、これまでのところ、この歴史的な転換を支えるために必要な技術標準やインフラを定めることに苦慮しています。明確な基盤がなければ、より広範なエコシステムに対して、それを安全に、公正に、持続可能な形で実現するために必要なツールを与えないまま、デジタルに依存する何百万人もの若者に劇的な規制の転換を強いるリスクがあります。
行動の呼びかけ
ADT CGの年齢保証サブグループへの参加。オーストラリアにおける年齢保証に取り組んでいる方は、ADT CGの年齢保証サブグループへの参加をお勧めします。参加契約への署名はこちらから行えます。あわせて、年齢保証に関する新たなOIDFコミュニティグループにもご参加ください。オーストラリアの経験をグローバルコミュニティと共有し、より広く年齢保証に取り組みたい方の参加をお勧めします。OpenID Foundation理事会は2026年6月にこの新しいコミュニティグループを承認しており、年齢保証に取り組む主要国や、SIROS Foundationをはじめとするパートナー組織と連携して、近日中に発足する見込みです。発足に関する続報をお待ちください。
ホワイトペーパーのブログシリーズへのフィードバック。OpenID Foundation理事会は、年齢保証に関するホワイトペーパーも承認しており、ブログ記事のシリーズとして公開していきます。コミュニティからのフィードバックを歓迎します。いただいたフィードバックは、ADT CGの年齢保証サブグループと共有されます。
GDC 2026での議論のフォロー。英国、フランス、デンマーク、スペイン、ブラジル、そして米国の複数の州を含む数多くの法域で、政策とソリューション設計に関する議論が加速しています。年齢保証は、ジュネーブで開催されたGlobal Digital Collaboration(GDC)カンファレンス(2026年9月1日~3日)における中心的なテーマであり、OpenID Foundationは複数のセッションを共同で主導しました。グローバルな議論とのつながりを保つために、GDCのウェブサイトでイベントの成果をご覧ください。また、年齢保証に特化した8つ以上のセッションを収録した議事録集が今後刊行される予定ですので、ご注目ください。
著者について:Thomas Ludotは、デジタルアイデンティティ技術の全領域を専門とするシニアアイデンティティコンサルタントです。2025年からAustralian Digital Trustコミュニティグループ(ADT CG)のメンバーを務め、デジタルトラスト、アイデンティティ標準、そして現代のデジタル世界において私たちを真に定義するものは何かについて、深い情熱を注いでいます。また、5歳の娘の誇り高い父親でもあります。
耐量子OpenID Connect
著者: Phil Schmieder(University of Wuppertal)、Ethan Heilman(Cloudflare)
編集・査読・協力いただいた方々に感謝します: Ralph Bragg、Serj Hallam、Gail Hodges、Frederik Krogsdal Jacobsen、Michael Jones、Nat Sakimura、Bas Westerbaan。
インターネット全体が耐量子暗号への移行を進める中、OpenID Connectの導入環境が耐量子アルゴリズムへの移行に際して直面しうる潜在的な問題と、この移行を円滑に進めるためのベストプラクティスについて検討したいと考えました。
大まかに言えば、OpenID Connectを耐量子セキュアにすることは簡単に思えるかもしれません。ML-DSAやSLH-DSAのような耐量子署名方式は、RS256のような従来型(すなわち耐量子セキュアではない)署名方式をそのまま置き換えられるからです。単純にRS256というアルゴリズムをML-DSAに置き換えればよいのでは、と思うかもしれません。OpenID Connect向けにML-DSA署名を可能にするIETF標準はすでに策定済みです。しかし、多くの場合、それほど単純にはいきません。以下では、こうした課題と、それを緩和するためのベストプラクティスについて検討します。
- 耐量子署名アルゴリズムは、署名と公開鍵のサイズが従来の10倍から100倍に増大します。これにより、増大したサイズを扱えないソフトウェアやプロトコルが破壊される可能性があります。
- 新しいアルゴリズムの導入により、OpenID Connect実装に潜在していた既存のバグが表面化する可能性があります。
- ほとんどのOpenID Connectソフトウェア実装は、耐量子アルゴリズムに対応していません。
- 一部のOpenID Connect RPは、クライアントソフトウェアをすべて一度に耐量子アルゴリズムへアップグレードできない場合があり、IDトークンの要求時にどのアルゴリズムで署名するかを選択する仕組みが必要になることがあります。
以下では、これらの課題を一つずつ取り上げ、エコシステムの現状と、これらのリスクを是正するために取りうる対策について見ていきます。
サイズの問題:鍵と署名の肥大化
こうした問題の一因は、新しい耐量子セキュアな方式における暗号公開鍵と署名のサイズが、RS256やES256と比較して大きいことにあります。今日最も広く使われているアルゴリズムであるRS256(2048ビット)は、公開鍵が256バイト、署名も256バイトです。これに対し、代表的な耐量子署名アルゴリズムの一つであるML-DSA-44は、公開鍵が1,312バイト、署名が2,420バイトあります。それでもML-DSA-44は耐量子署名方式の中では比較的小さい部類に入ります。SLH-DSA-*-128sに至っては、署名が7,856バイトにもなります。さらに、公開鍵と署名はBase64urlエンコードされるため、サイズはさらに増大します。当然ながら、このようなサイズの増大は、IDトークンなどのデータ構造を現在よりもはるかに大きくし、特定の箇所で厳格なサイズ制限を超えてしまう原因となり得ます。
その一例が、Cookieサイズの上限とされる約4kBという値です。この約4kBという数値は、あくまでIETFの規定上ブラウザが対応すべき最小値であるにすぎませんが(RFC 6265)、実際には多くのシステムがこれを厳格な上限として扱っています。そのため、この閾値を超えると機能が損なわれるリスクがあります。Cookieがこのサイズを超えると、通知なく破棄されることがあります。そのCookieに格納されたトークンに依存するアプリケーションは、トークンをまったく受け取れず、それによって得られるはずの重要な真正性を失うことになります。
私たちは、依存しているブラウザやその他のソフトウェアについて、こうしたサイズ増大によって引き起こされうる問題がないか監査を始め、増大したサイズに対応できるよう更新していく必要があります。
今、表面化する潜在的バグ
あらゆる技術変更と同様に、一見無関係に見えるバグが予期せず発生することがあります。これは例えば、新技術における見落としや、これまで一度も発現しなかった旧技術のバグ、あるいはプロトコルの硬直化(オシフィケーション)などに起因します。
OpenID Connectでは、プロトコルの硬直化に起因するバグがすでに表面化しています。RaidiamのRalph Bragg氏は、JWTライブラリに共通するバグを報告しました。これは、新しい鍵タイプ`AKP`(RFC 9964)を持つJWKを含むJWKSを解析する際に発生するものです。このバグは、ライブラリがJWKSを解析中に、解析方法を知らないJWKに遭遇した際に生じます。本来であれば、ライブラリは解析できないJWKを無視し、理解できる残りのJWKの解析・利用を継続すべきです。しかし実際にはエラーをスローし、JWKS全体の解析が失敗してしまいます。
これは、OPがそのタイプの鍵をJWKSに公開している場合に大きな問題となります。JWKSに必須のRS256公開鍵が含まれていても、OPがML-DSA公開鍵に用いられる`AKP`タイプの公開鍵を追加で公開していると、影響を受けるライブラリはJWKS全体の解析に失敗します。このバグは、`AKP`タイプの公開鍵が取得できなくなるだけでなく、`AKP`タイプの公開鍵が存在するJWKS内の他のすべての公開鍵にも影響を及ぼします。
耐量子セキュアなアルゴリズムを展開する前に、こうしたバグを特定し修正しておくことが重要です。したがって、将来の耐量子移行が遅れることのないよう、こうした障害やバグは今のうちに修正しておくべきです。
新しいアルゴリズムへの対応状況
耐量子セキュアなトークンがRPに発行される前に、RPおよびその背後でトークンを検証するサービスは、トークン検証時にその署名を検証できるようになっている必要があります。しかし現時点では、トークン検証に使われる多くのJWTライブラリは、まだ耐量子署名に対応していません。
以下の表は、Octoverse 2025でGitHubが報告した人気プログラミング言語上位5言語、およびGoとRustについて、JWTライブラリとML-DSAで保護されたJWTへの対応状況の現状を示したものです。
|
言語 |
ライブラリ |
ML-DSA Adoption |
|
JavaScript / TypeScript (~62% / ~43% devs) |
jose (panva) |
対応 ✅ |
|
jsonwebtoken (Auth0) |
予定なし❌ |
|
|
Python (~51% devs) |
予定なし❌ |
|
|
予定なし |
||
|
Java / JVM (~30% devs) |
計画中⏰ |
|
|
計画中⏰ |
||
|
予定なし❌ |
||
|
C# / .NET (~27% devs) |
対応 ✅ |
|
|
予定なし❌ |
||
|
PHP (~18% devs) |
予定なし❌ |
|
|
予定なし❌ |
||
|
予定なし❌ |
||
|
Go (~14% devs) |
計画中⏰ |
|
|
対応 ✅ |
||
|
Rust (~13% devs) |
計画中⏰ |
|
|
対応 ✅ |
円滑な耐量子移行のための暗号アジリティ
これに関連するもう一つの懸念は、耐量子OpenID Connectの一般的な実現可能性そのものではなく、耐量子暗号への移行プロセスに関するものです。これは主に、RPが複数の署名方式を同時にサポートする必要性から生じます。例えば、あるRPがIDトークンを利用する2つの異なるサービス、すなわちレガシーサービスとより新しいサービスを持っているとします。保守担当者は新しいサービスを耐量子署名に対応させることは迅速に行えるかもしれませんが、レガシーサービスの対応にはより多くの時間とテストが必要になるかもしれません。このような場合、RPがML-DSA-44と、RS256のような従来型アルゴリズムを同時にサポートできれば、保守担当者はまず新しいサービスを移行し、発生した問題を修正した上で、レガシーサービスを後から更新することができます。このようなシナリオでは、RPはML-DSA-44とRS256のどちらで署名されたトークンを受け取るかを決定できる必要があります。当然ながら、Q-Day以降はML-DSA-44が望ましい選択となりますが、互換性の観点から、RPが十分に高速なローテーションを伴うRS256を使用する場合もあり得ます。
OPが対応していれば、RPはid_token_signed_response_alg登録パラメータを通じて、自身に発行されるトークンの署名に使用すべきアルゴリズムを指定できます。しかし、これは単一のアルゴリズムしか指定できないため、RPのアルゴリズム選択はオール・オア・ナッシングになってしまいます。さらに、このパラメータは登録時に設定されるものであり、その場で変更することはできません。より緩やかな移行を望むRPには、複数のアルゴリズムを指定し、リクエストごとにトークンの署名に使用するアルゴリズムを選択できる仕組みが必要になります。これを実現するには、追加の標準化作業が必要になるでしょう。
結論
耐量子OpenID Connectへの移行には、ライブラリ、RP、そしておそらくOpenID Connect標準そのものにまたがる協調的な取り組みが必要です。ライブラリは耐量子署名への対応を実装し、耐量子署名アルゴリズムの採用によって表面化するバグを修正しなければなりません。ベンダーおよびRPは、これらのライブラリの最新版へ更新し、システムをテストする必要があります。私たちは、移行に伴うリスクと複雑さを軽減するために、OpenID Connectに追加のアルゴリズムアジリティの仕組みを導入することも検討すべきです。
OIDF、トークンセキュリティに関するCISAおよびNISTの新ガイダンスを歓迎
Cybersecurity and Infrastructure Security Agency (CISA)および米国立標準技術研究所(NIST)は、Interagency Report 8587: Protecting Tokens and Assertions from Forgery, Theft, and Misuseを公開しました。これはそれぞれCISAおよびNISTによって発表されています。
本レポートは、連邦政府機関やクラウドサービスプロバイダーが、トークンやアサーションを標的とする巧妙化する攻撃からIDインフラをどのように防御すべきかを示すものです。OpenID Foundationは、本レポートで提供される具体的なセキュリティガイダンスの策定に直接参加できたことを大変嬉しく思います。
OpenID FoundationのShared Signalsワーキンググループの共同議長であるAtul Tulshibagwale氏は次のように述べています。「レポート冒頭で述べられている問題は喫緊のものであり、オンライン上のセキュリティを維持するためには対処が不可欠です。AIによって攻撃力が飛躍的に高まったこの新時代において、これらの問題に対処しないプロバイダーは、自らのインフラをこの種の侵害にさらすリスクを負うことになります。」
OpenID Foundation仕様によるIR 8587の実装
本レポートは、OpenID Foundationの2つの仕様を具体的に推奨しています。Shared Signals Framework(SSF)とContinuous Access Evaluation Profile(CAEP)です(31ページ、第2段落)。SSFは、IDプロバイダーとリライング・パーティがセキュリティイベントのシグナルを標準的な方法でやり取りする仕組みを定義します。CAEPはこれを基盤として、プロバイダーがユーザーのセッションやリスク状態の変化を伝達できるようにし、サインイン時だけでなく継続的にアクセスを再評価できるようにします。
これらは、IR 8587が示すトークン保護の課題に対する実証済みのアプローチです。本レポートの推奨事項を実装する組織にとって、これらの仕様は具体的な道筋を提供するものとなるでしょう。
SSFおよびCAEPの導入を検討している組織は、Shared Signalsワーキンググループのホームページで公開されている無料のリソースを利用できます。OpenID Foundationのオープンソースのテストスイートも、実装の検証のために無償で利用可能です。
実装者向けのタイムライン
OpenID Foundationは今秋、本仕様に準拠した自己認証(セルフ・サーティフィケーション)のためのスイートを開始し、実装者に明確な準拠への道筋を提供する予定です。詳細は追ってお知らせします。
OpenID FoundationのExecutive DirectorであるGail Hodges氏は次のように述べています。「本レポートは実装者に具体的な指針を与えるものであり、私たちは実装者がこれを読み、実行に移すことを推奨します。レポートが推奨する仕様はオープンであり、私たちのテストスイートはオープンソースで無償で利用でき、この後に自己認定が続きます。
私たちは、政府・民間セクター双方の実装者に対し、さらに一歩進んで、仕様だけでなく適合性認定ツールについても、自組織の要件や調達プロセスに組み込むことを推奨します。それこそが、仕様の効果を最大限に実現する方法だからです。」
オンラインにおける保護者資格の検証
OpenIDリサーチペーパー
OpenID Foundationは、子どものオンライン上の安全に関する世界的な議論に貢献するため、一連の論文を公開しています。この最初の論文は、Rachel O'Connell博士とAebha Curtis氏による調査研究であり、OpenID Foundation理事会の依頼により実施されました。本稿は、特に代替養育(オルタナティブ・ケア)下にある子どもの責任を負う保護者を中心に、デジタル環境で子どもの安全を守ろうとする保護者たちの経験を掘り下げています。この調査研究はこちらからご覧いただけます。
今後発表予定の論文(現在準備中)では、この調査研究を踏まえ、私たちが解決しようとしている弊害、年齢制限(age-gating)に関する技術とプライバシー上の含意、プライバシーを保護した検証可能な後見関係の実現に必要な技術と政策、そして今後の道筋を描くためのフレームワークについて掘り下げていきます。
今回、最終版として公開された本調査研究を踏まえ、今後の論文ではパブリックレビュー期間を設け、コミュニティからのコメントを募集する予定です。OpenID Foundationに会員として加入いただくか、LinkedInでフォローいただくことで、今後発表される論文シリーズの更新情報を受け取ることができます。
本論文の意義
保護者が子どもを銀行アプリに登録したり、家族向けの安全対策ツールに申し込んだり、ゲームアカウントを開設したりする際、通常は法的な後見関係を確認するチェックボックスにチェックを入れるだけです。ほとんどのプラットフォームは、この自己申告を疑うことなく受け入れています。法的な権限が検証されることは一切ありません。
オフラインの世界では、このようなギャップは考えられません。学校、医療提供者、地方自治体は、大人が子どもに代わって行動する前に、保護命令、出生証明書、正式な委任状などを通じて、日常的に親権・保護者責任を確認しています。しかしオンラインでは、こうした検証の仕組みはほぼ存在していません。
本調査研究は、このギャップが保護者、特に代替養育の状況にある保護者にどのような影響を与えるかを検証しています。本論文は最も困難なシナリオのいくつかに焦点を当てていますが、その知見は、養育や子育てが複数の関係者の間で分担されている幅広い家族構成にも当てはまります。実際、多くの知見はあらゆる家族に適用可能です。
オフラインでの文書化、オンラインでの不可視化
本論文は、里親養育、親族による養育、施設養育など、法的責任が複数の関係者に意図的に分散されている代替養育下の子どもにおいて、この手続き上のギャップが大きく広がることを指摘しています。
こうした状況では、地方自治体が法的な後見権を有しつつ、日常的な監督を主たる養育者に委任している場合があります。一方、実の親が特定の権利を保持し、それ以外の権利は国に移管されることもあります。オフラインでは、こうした取り決めは、法的な明確性と説明責任を確保するために設計された、監査可能なケアプランに綿密に文書化されています。
しかしデジタル領域には、こうした構造化された法的関係を主張したり検証したりするための標準化された仕組みが存在しません。子どもの福祉に対して完全な法的責任を負う養育者であっても、現代の法的枠組みが親権・保護者責任をデジタル環境にまで拡張しつつある中にあってなお、認知されたデジタル上の地位を持ちません。その結果、養育者は認知された権限を持たないまま、継続的かつ見えない労力を払いながら『人間のファイアウォール』としての役割を担わされることになります。
ギャップの解消
本論文は、検証が実際にどのように機能しうるかを検証し、eKYC & IDAワーキンググループのDelegated Authority(現在ワーキンググループドラフトの段階)の今後の進展に資することを目指しています。この標準により、デジタルプラットフォームは、機微で不要な個人データを晒すことなく、親権・保護者としての権限を検証できるようになる可能性があります。これと密接に関連する年齢確認(age assurance)というテーマも、Digital Credentials Protocolsワーキンググループで今後取り上げられる見込みです。同ワーキンググループは、将来的にプライバシーを保護した年齢の主張において重要な役割を果たすことになるOpenID for Verifiable Presentations仕様のホームでもあります。参加を希望する関係者は、それぞれのワーキンググループにご参加ください。
こうした後見関係と年齢確認の課題を、これらの基本原則を念頭に置きつつ、すべての利用者に影響する新たな侵襲的なチェックを課すことなく解決できれば、あらゆるデジタルエコシステムに恩恵をもたらす可能性があります。それにより、プラットフォームはオフラインの機関と同等の厳密さで権限を検証できるようになり、法的責任について明確かつ監査可能な形での認知を提供できるようになります。代替養育下の子どもにとっては、デジタル上の保護を、事後的で認知されない負担から、事前対応型で法的に認知されたケアの一部へと転換できる可能性があります。
OpenID Foundationのソートリーダーシップ
この、子どものオンライン保護に関する一連のシリーズは、新たに生まれつつある政策、技術要件と標準、そして官民における現在の議論の性質をより深く理解するため、OpenID Foundationによって承認されました。
この領域は、一国だけでなく複数の国において同時に生まれつつある市民社会や政府の政策からの要請を踏まえたものです。世界各地で生まれているソリューションやパターンは、政策立案者と技術者の間で続く対話を反映しています。
技術標準団体として、OIDFはこの対話の中核を担うことが多く、特に標準が政策をどのように支えられるかに取り組み、存在する技術的なギャップについての知見を提供しています。さらにOIDFは、可能な限り政府による仕様のデューデリジェンスを支援し、標準化によって恩恵を受けるパターンをコミュニティが特定する手助けをし、本論文シリーズのようなソートリーダーシップという形でフィードバックを提供することを目指しています。
私たちはまた、コミュニティに対してタイムリーに知見を届けることも目指しています。例えば、本調査研究のいくつかのテーマは、2026年9月1日から3日にかけてジュネーブで開催されたGlobal Digital Collaborationで共有されました。同イベントで発表された年齢確認に関する資料やテーマ別の学びについては、近日中にブログ記事として公開される予定です。