「A2B攻撃に対する アイデンティティ技術の有効性と 組織への提言」を公開しました
OpenIDファウンデーション・ジャパンは、ホワイトペーパー「A2B攻撃に対するアイデンティティ技術の有効性と組織への提言」を公開しました。
2026年9月から10月にかけて、国内の多くの事業者が、不正アクセスによる個人情報の漏えい、またはそのおそれを相次いで公表しました。
10月13日には、NICT CYNEXの脅威情報分析チームLETTICEが注意喚起を出しています。
公開されているスマートフォンアプリを解析し、その裏側にあるサーバーを攻撃する手口を「A2B攻撃(App-to-Backend Attack)」と名付け、相次ぐ漏えいの一因になっていると指摘するものです。
A2B攻撃で狙われたのは、アプリそのものではありません。
「自社アプリから来た要求だから大丈夫」と信じて、相手が誰で、そのデータを見てよいかを確かめていなかったサーバー側の設計です。
アプリの解析を完全に防ぐことは難しく、内部構造が知られても安全が保たれる設計が求められています。
本ホワイトペーパーでは、OpenID Connect、OAuthなどのアイデンティティ技術がA2B攻撃にどこまで有効かを整理しました。あわせて、企業や組織が取り組むべきことを提言しています。主な内容は次のとおりです。
1. A2B攻撃の仕組みと根本原因の整理攻撃の流れと、2026年秋に相次いだ漏えいとの関係を解説しました。
そのうえで、悪用された設計上の弱点を5つに整理し、それぞれをCWE(共通脆弱性タイプ一覧)と対応付けています。
- アプリへのシークレットの埋め込み
- 関係性検証の欠如
- 推測しやすい識別子
- 認可ロジックの分散
- 必要以上のデータを返すAPI
2. OpenID/OAuth関連技術の有効性と限界どの技術がどの攻撃に有効かを対応表にまとめました。
- 公開クライアントとPKCEによる「アプリにシークレットを置かない」構成
- アクセストークンに基づくオブジェクト単位の認可
- DPoPなどの送信者制約トークン
- FAPI 2.0
一方で、SQLインジェクションのように認可基盤だけでは防げない脆弱性があることも明記しています。
3. 企業・組織への2段階の提言緊急度が高く短期的に取り組むことと、中長期的に目指す姿の2段階で提言しています。
- 短期:侵害の有無の確認、公開APIの把握、「他人のデータが見えないか」の点検
- 中長期:標準技術に基づく認可基盤への移行、アイデンティティを経営のテーマとして扱う体制づくり
なかでも、個人情報や決済を扱うAPIについては、FAPI 2.0の採用を強く推奨しています。
モバイルアプリやWeb APIを提供する事業者の経営層、CISO、アーキテクト、開発責任者の方々に、自社のサービスを点検する際の参考としてご活用いただければ幸いです。
▼ホワイトペーパーのダウンロードA2B攻撃に対するアイデンティティ技術の有効性と組織への提言(PDF)本ホワイトペーパーに関するご意見・お問い合わせは、事務局(contact@openid.or.jp)までお寄せください。
「民間事業者向け デジタル本人確認ガイドライン 第1.3版 本人確認手法編」を公開しました
マイナンバーカードの保有率は人口の80%を超え、マイナンバーカードのスマートフォン搭載が進んでいます。一方で、フィッシングをはじめとする本人確認プロセスを悪用した犯罪は後を絶たず、既存の本人確認方式をベースとしたサービスが大きな変革を求められる時期となっています。今回公開した第1.3版では、これらの環境変化に対応すべく、主に以下の点を中心に内容の拡充を行いました。
第1.3版の主な更新および強調ポイント
2. フィッシング耐性に関する考察の深化高度化するリアルタイムフィッシング攻撃に対抗するため、フィッシング耐性のある多要素認証を対応すべきリスクに応じて導入することを求められています。しかし、「フィッシング耐性のあり・なし」の二元論では、フィッシング耐性のある認証器にアクセスできないユーザのセキュリティは一向に改善しません。そのため、「想定しうるリアルタイムフィッシング攻撃の特性に対して、それぞれの認証方式がどこまで有効か」を類型化して、各認証方式における評価をしています。
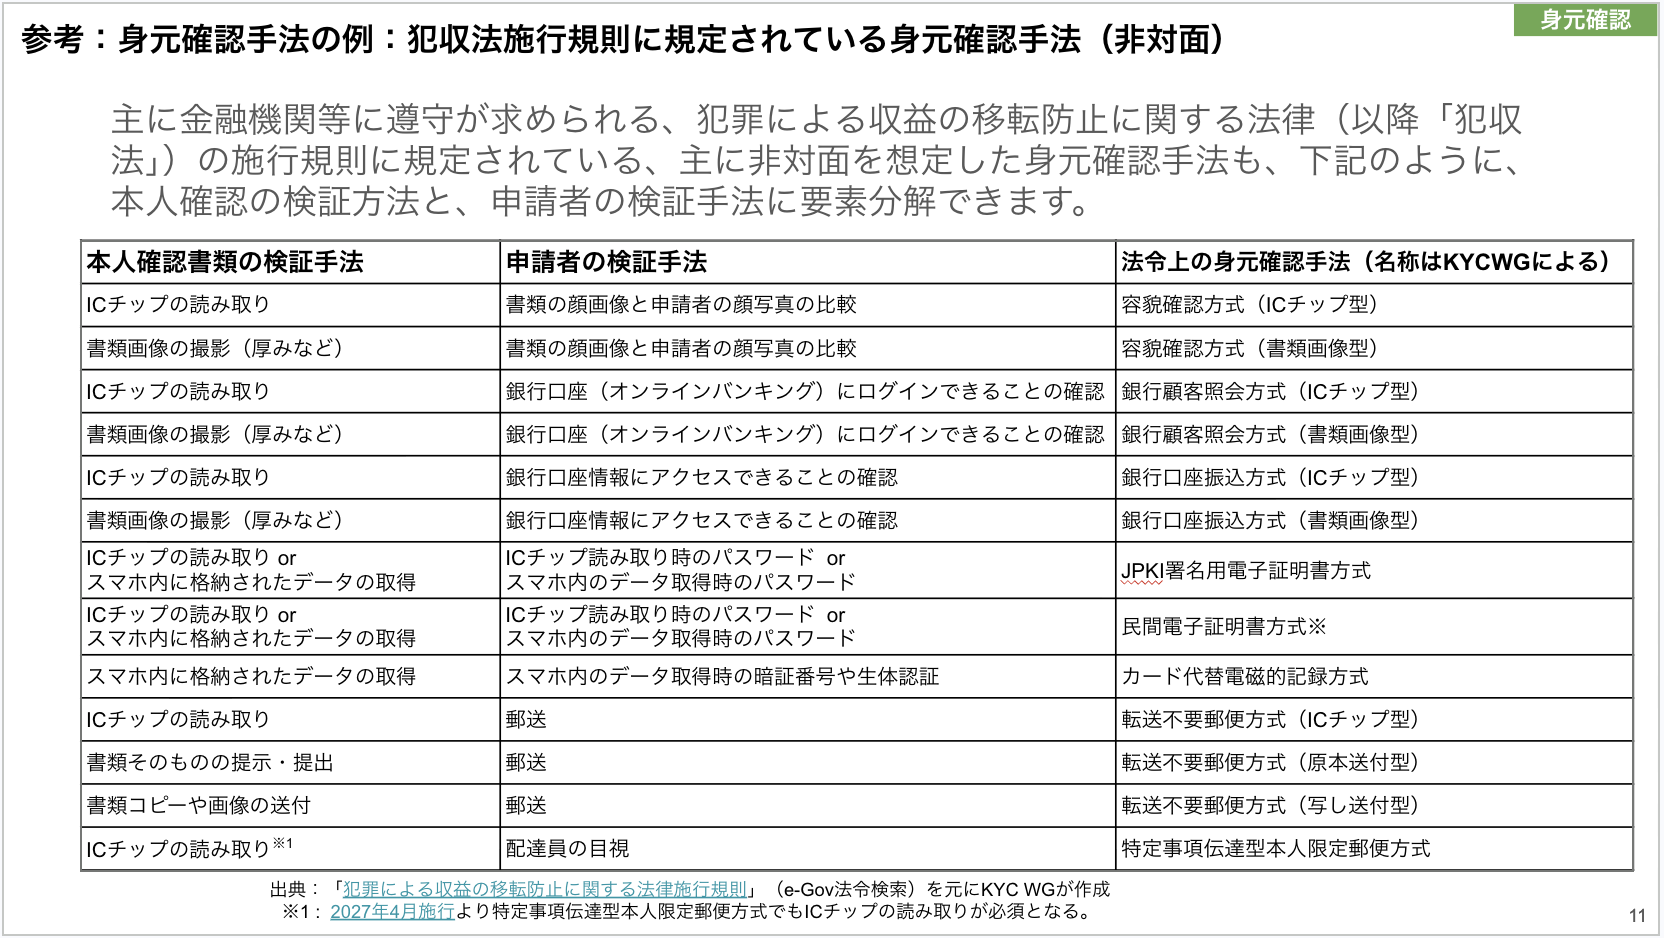
3. 【継続・重要】犯収法施行規則に基づく身元確認手法の「汎用的な名称」の活用推進前回からの継続となりますが、極めて重要なポイントとして、犯罪による収益の移転防止に関する法律(犯収法)の施行規則に規定されている非対面の身元確認手法について整理を行っています。
これまで実務上で慣例的に用いられてきた「カタカナ方式(『ホ』方式、『ヘ』方式など)」は、施行規則が改正されるたびに項番(カタカナ)が変更される可能性があり、事業者間や関係省庁との意思疎通において齟齬や困難をきたすケースが生じています。これを解決するため、本ガイドラインでは各手法に対して特定の条項ズレに依存しない汎用的に利用できる名称(例:「容貌確認方式(ICチップ型)」「JPKI署名用電子証明書方式」「銀行顧客照会方式」など)を定義しています(下図参照)。無用なコミュニケーションエラーを防ぐためにも、是非ともこの汎用的な名称をご活用ください。
2023年の初版から続く知見をベースに、現時点でのベストプラクティスを収集した本資料が、皆様のサービスの安全性と利便性を両立させる一助となることを期待しております。
▽ダウンロードはこちらから▽民間事業者向け デジタル本人確認ガイドライン 第1.3版 本人確認手法編
KYC ワーキンググループは今後も活動を続けていくことを計画しています。ご興味のある方は是非事務局にお声がけください。
---本件に関するお問い合わせ:OpenIDファウンデーション・ジャパン事務局contact@openid.or.jp
「OpenID Summit Tokyo 2026 Special Edition」開催のお知らせ
金融、製造業におけるサプライチェーンといった様々な業界において、デジタルアイデンティティを取り巻くフレームワークおよび関連技術の重要性は、これまでになく高まっています。
さらに、AIエージェントの利活用における信頼性確保という観点からも、デジタルアイデンティティは不可欠な重要な構成要素となっています。
本来、「OpenID Summit Tokyo」の次回開催は2028年を予定していますが、このような大きな時代の転換を踏まえ、特別版として2026年夏に「OpenID Summit Tokyo 2026 Special Edition」を開催いたします。
また、本イベントに先立ち、2026年5月より関連イベントを順次開催いたします。
詳細は以下の通りです。
- 2026年05月25日(月):OpenID TechNight vol.23 ~ AI x API x Enterprise(開催終了)
- 2026年07月02日(木):"ID沼入口" - 基本とセキュリティから始める、考え続けるためのID管理技術勉強会
- 2026年08月25日(火):OAuth/OIDC Numa (Immersion) Workshop 2026
これまでの「OpenID Summit Tokyo」では、未来の技術や国内外の動向・潮流に焦点を当ててまいりましたが、今回の「OpenID Summit Tokyo 2026 Special Edition」および関連イベントでは、現在の日本で求められている技術や、より実践的で具体的な事例にテーマを移し、お届けいたします。
- 開催日時 2026年08月26日(水)13:00 - 18:30予定
- 会場名 丸ビルホール&コンファレンススクエア
- 会場住所 〒100-6307 東京都千代田区丸の内2丁目4-1 丸ビル 7F・8F
- 主催 一般社団法人OpenIDファウンデーション・ジャパン
- 参加形態 オンサイト(現地)のみ / 日本語セッションのみ / 同時通訳なし
- 参加費 無料 / 事前申込制
- 参加申込開始時期 2026年7月上旬予定
今後の情報については、特設サイトよりご確認ください。
「政府が発行するデジタル資格証明とプライバシーを取り巻く環境」の翻訳版公開
OpenID Foundationのホワイトペーパー「Government-Issued Digital Credentials and the Privacy Landscape」の日本語翻訳版を公開いたしました。
原文(英語版):
Government-Issued Digital Credentials and the Privacy Landscape(OpenID Foundation公式サイト)
日本語翻訳版:
政府が発行するデジタル資格証明とプライバシーを取り巻く環境(OpenIDファウンデーション・ジャパン公式サイト)
世界各国の政府が推進するデジタルID - eIDAS 2.0、Aadhaar、Singpass等 - は、利便性の裏で深刻なプライバシーリスクを内包しています。
本ホワイトペーパーでは、GDPR・NIS2等の法的枠組みとISO/IEC規格群を横断的に分析し、選択的開示やゼロ知識証明など技術的対策の可能性と限界を精査しています。
3年前刊行の本書は、一部陳腐化している点はありますが、Verifiable Digital Credentials普及前の日本においては今なお示唆に富む文献です。
なお、ホワイトペーパーは2023年8月にOpenID Foundationにて作成されたものを翻訳したものです。
OpenIDファウンデーション・ジャパンでは、今後もOpenID Foundationが公開するホワイトペーパーを順次日本語に翻訳し、国内の皆様に分かりやすく情報を提供してまいります。
新たな翻訳資料が公開され次第、公式サイトやニュースレターを通じてお知らせいたします。
-----------------------------------
■ お問い合わせ先
contact@openid.or.jp
-----------------------------------